AI RELEASE CHECK 30
30万円(税別)
- 1アプリ・1リポジトリ・1 Staging
- 権限ロール2種まで
- 主要な業務フロー3件まで
- 対象のAPI操作20件まで
- 複雑な機能なし
例: 会員登録・投稿などのMVP。必要な情報が揃えば、着手から最短10営業日が目安です。
AI SECURITY / RELEASE CHECK · HARDENING · PENTEST
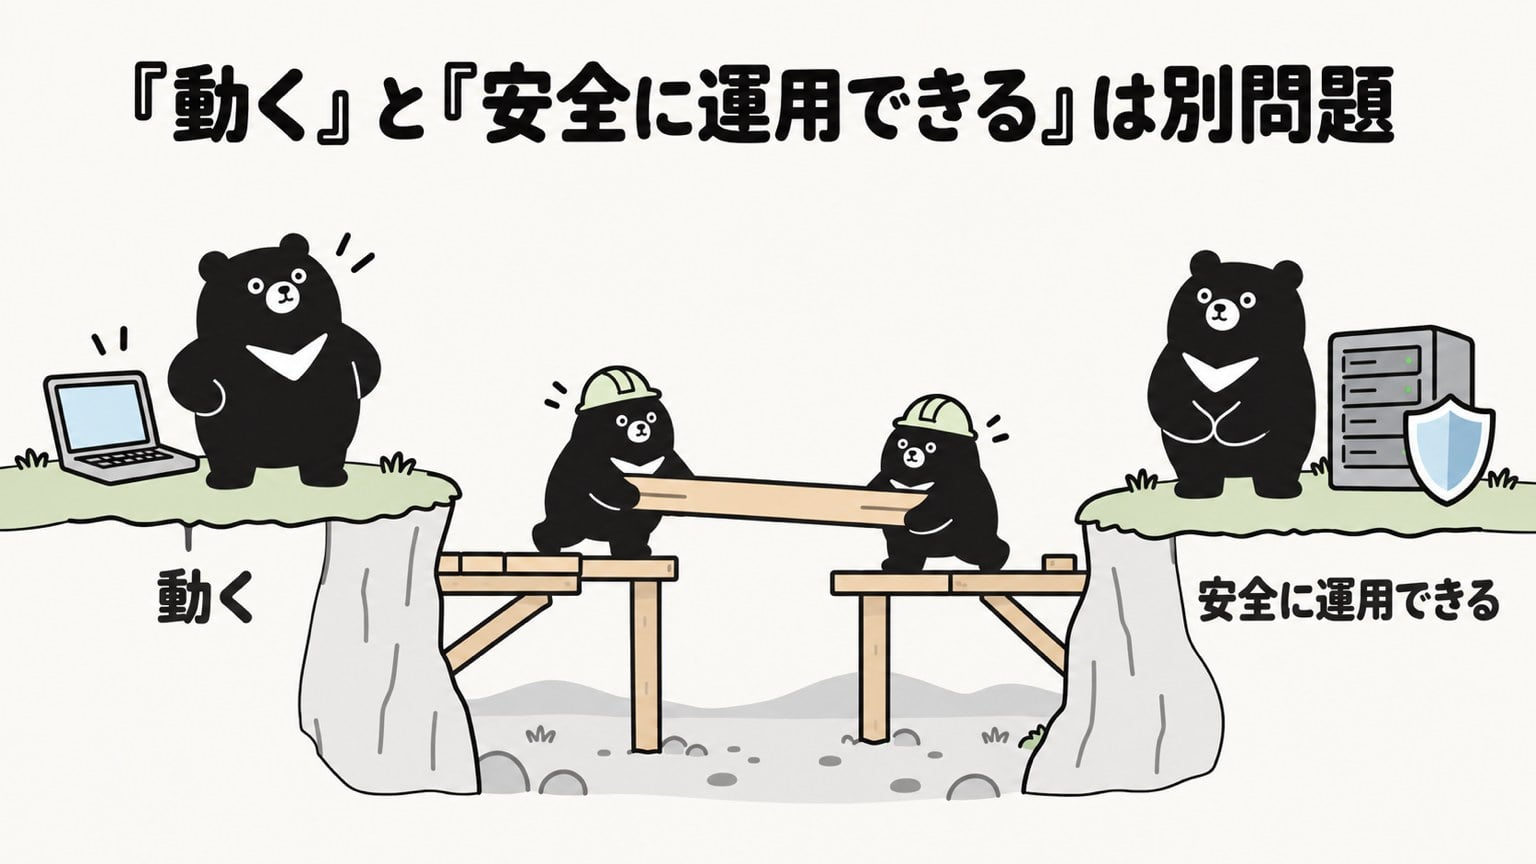
Cursor、Claude Code、Codex、Lovableなど、AIを活用した開発が当たり前になった一方、「動く」ことと「安全に運用できる」ことは別問題です。ツキワッカのAIセキュリティ診断・対策サービスは、AIと経験豊富なエンジニアによる診断・改善で、プロダクトを安心してリリースできる状態にするところから安全運用の継続まで支援します。
ひとつでも当てはまれば、公開の前に一度、診断を。
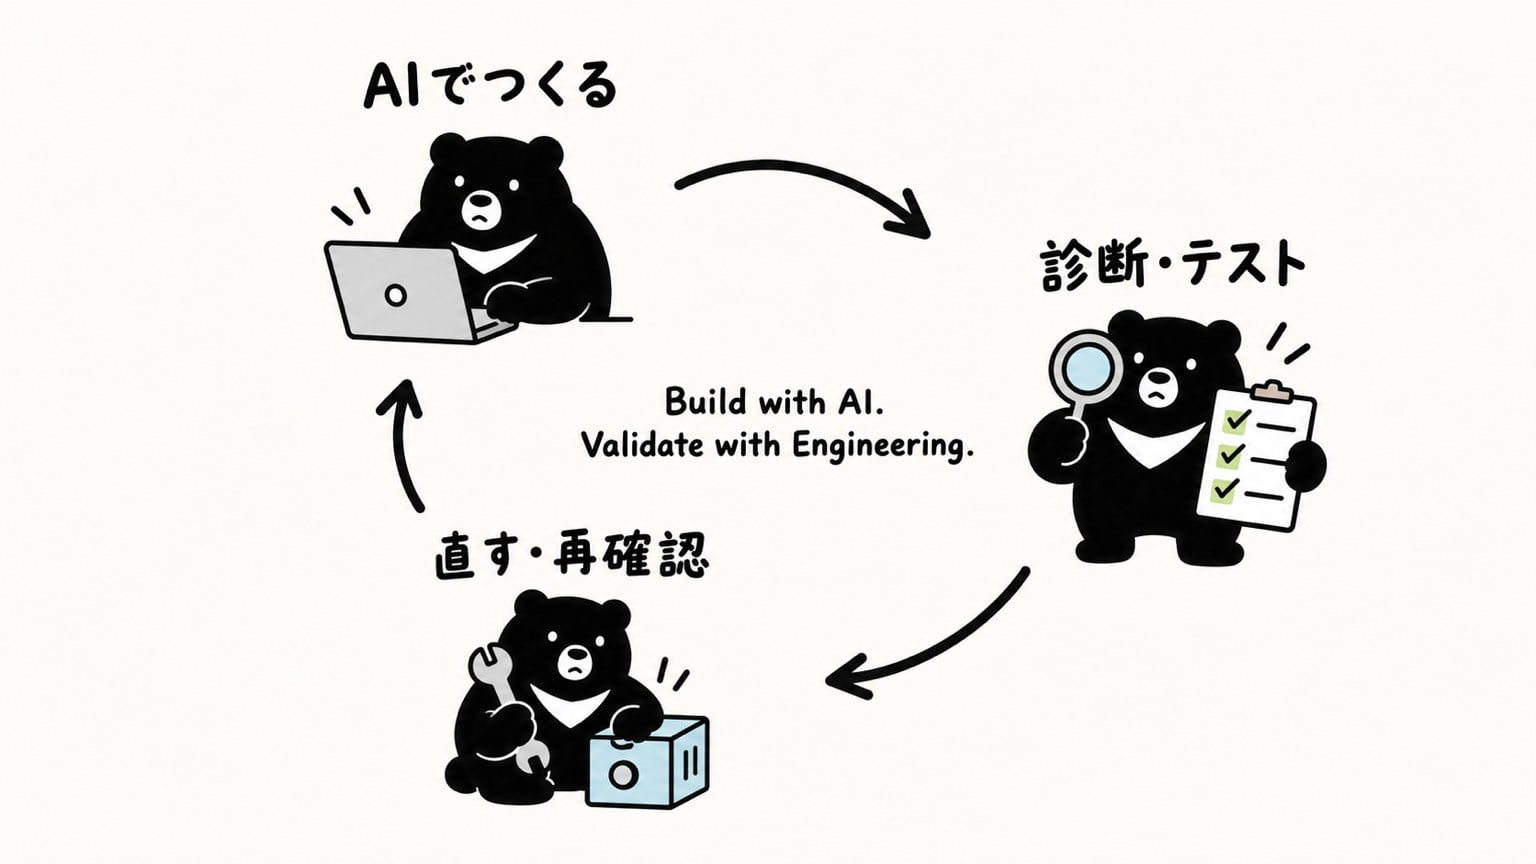
Build with AI. Validate with Engineering.
AIで速くつくる。最後はエンジニアが検証し、直して守る。その役割を私たちが担います。
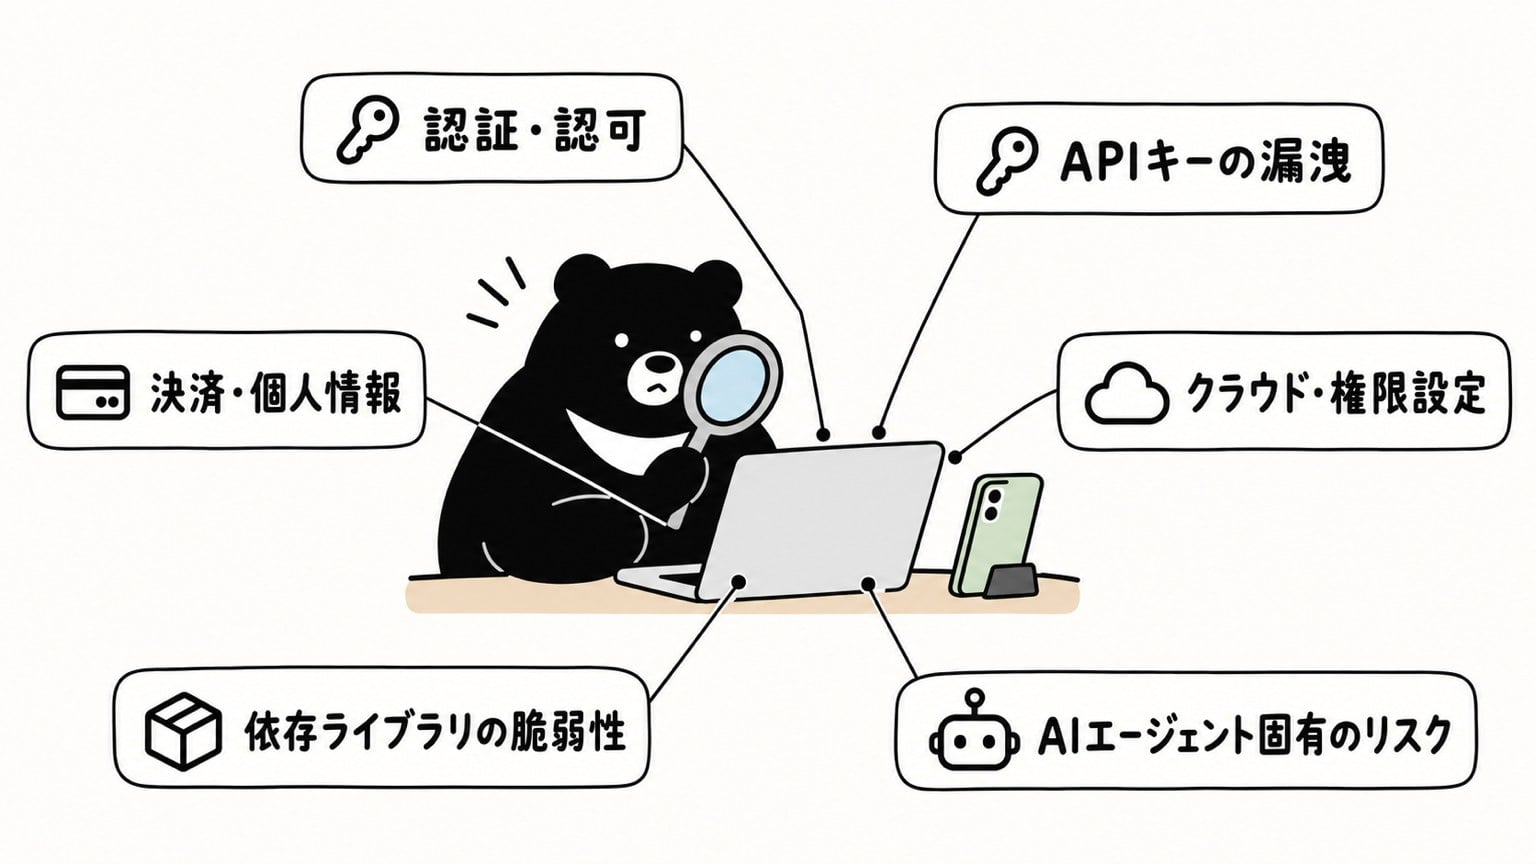
AIが書いたコードで見落とされやすいところから、AIエージェント固有のリスク、インフラと運用まで。メニューによって範囲が変わります。
ソースコード(Gitリポジトリの読み取り)/リポジトリ内の関連設定/許可されたStagingでの確認
対象に適用できる項目を選び、認証・認可・個人情報などの重要な経路から、根拠つきで確認します。確認した範囲と確認できなかった範囲は、レポートに明記します。
アプリ自体にLLMの機能がある場合のプロンプト注入やRAGの権限は、追加の範囲としてご相談ください。
リポジトリ内に firebase.json・firestore.rules・.github/workflows・Dockerfile などがあれば、関連する箇所は参考として確認します。基盤全体の監査ではなく、稼働中の実際の設定との一致も保証しません。
事前のヒアリングで事業と利用者を把握し、ソースコードと実際の動作の両面から確認して、最後はエンジニアが判断します。
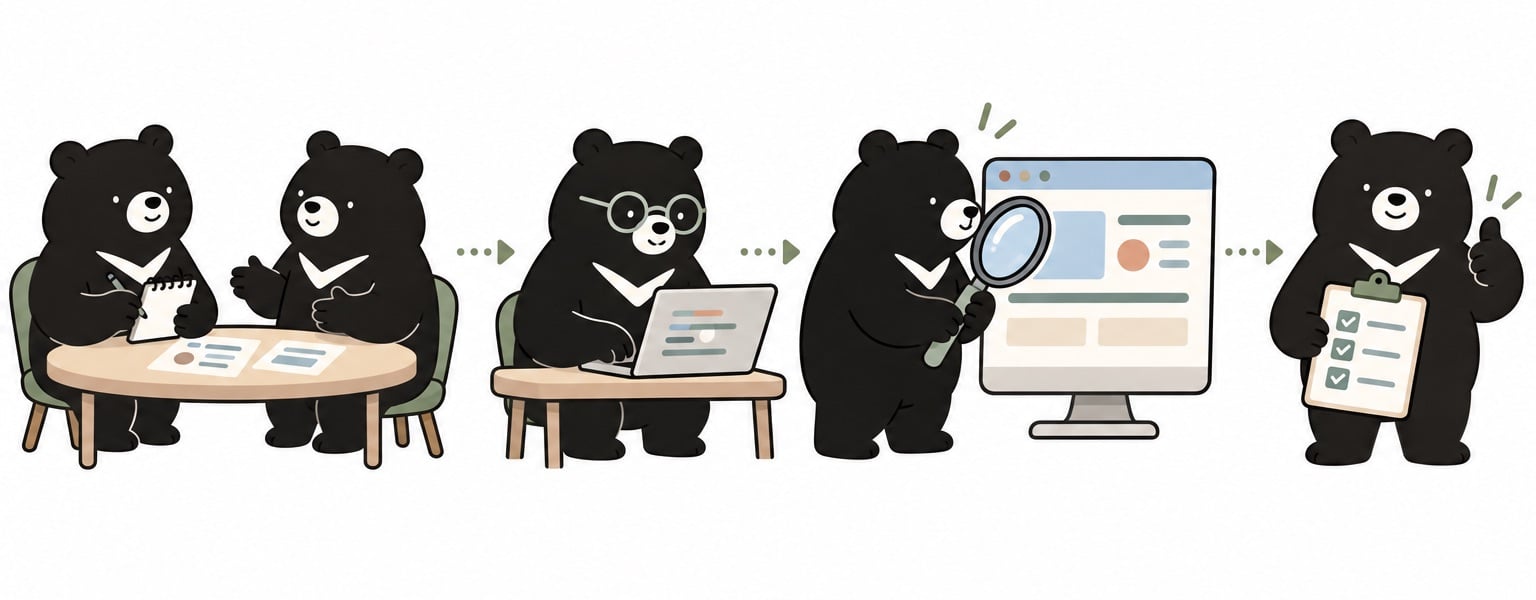
事前ヒアリング(約10〜15分)
サービスの目的、主な利用者、対象の国・地域、重要な業務フロー、扱う情報、想定される不正利用を伺います。
Code
認証・認可、API、入力処理、依存関係、Secret、リポジトリ内の関連設定を確認します。
Runtime
許可されたStagingで、主要なフローと発見事項を確認します。
Engineer
サービスの目的や利用者、重要な業務フローを伺い、コードだけでは分からない事業上の前提を把握します。
エンジニアがAIの発見を確かめ、重要な操作や事業への影響を踏まえて、確認する箇所と修正の優先順位を決めます。重点的に確かめるのは、対象のうち重要な1〜2フローです。
AIを使った探索の結果を、そのまま脆弱性として報告することはありません。エンジニアがソースと影響を確かめ、可能なものはStagingで再現します。
例
会員を招待する機能があるとします。コード上は「ログインしていれば見られる」作りでも、実際のサービスでは「招待した組織だけが見られる」ことが必要だとします。この業務ルールをヒアリングで伺えば、別の組織の利用者からのアクセスや、画面上の情報の見え方を重点的に確認できます。
画面の情報の見え方や誤操作を招く表示など、セキュリティに関わるUIは確認しますが、全画面のUX監査、正式な脅威モデリング、法令適合性の判定は含みません。法令に関わる懸念が見つかった場合は、専門家への確認をおすすめします。
OWASP ASVS v5.0.0 / WSTG v4.2 を参照し、対象に適用できる確認項目を選定します。
診断の報告書で終わらせず、安心して公開できる状態まで。
定額プランに共通です。違いは対象の規模だけで、どちらもAIの発見はエンジニアが確認し、30分で結果をご説明します。
公開判断に必要な材料を、技術の言葉を使わずにまとめます。
コード箇所・根拠・事業影響・再現状態・推奨修正を示します。
事業上の影響を踏まえた重点確認と、どこから直すかの優先順位を示します。
主要な指摘には、AIコーディングツール向けの修正指示を添えます。
確認したこと、確認できなかったこと、仮説の段階の懸念は、レポートで分けて記載します。指摘がない場合も「リスクなし」「公開して安全」とはお伝えしません。リリースするかどうかは、お客様のご判断です。
受け付けから結果の説明まで。
STEP 1
技術と事業のヒアリングで、対象の構成、利用者、重要な業務フローを確認し、対象一覧とプランを合意します。
STEP 2
リポジトリの読み取り権限と、Stagingのテストアカウントをお預かりします。
STEP 3
AIで横断的に探索し、エンジニアがコードとStagingで確認します。
STEP 4
報告書をお渡しし、30分で結果をご説明します。
OPTION
必要なら、範囲を決めて修正と再診断をお見積りします。
30万円(税別)
例: 会員登録・投稿などのMVP。必要な情報が揃えば、着手から最短10営業日が目安です。
50万円(税別)
例: 管理画面や決済を備えたWebサービス
80万円〜(税別)
目安(税別・個別見積の例): 組織別SaaS+決済+外部連携で80万〜120万円程度、複数サービス・環境や高度なAIツール利用まで対象にすると120万円〜。範囲・納期・修正の有無で変わるため、対象と実施量を見積時に明記します。
個別見積を相談するAI RELEASE CHECK は、画面数で一律に決めず、主要な業務フロー・API操作・権限・複雑な機能を確認してプランを判定します。いずれかの上限を超える場合は上位のプラン、または個別見積です。修正・本格的な診断・継続監視は、下の上位メニュー(別プラン)です。
表示価格はすべて税別です。
ツールの検出や、報告書だけでは足りないところを埋めます。特に、AIでつくったサービスを公開する前に。
私たちの立ち位置
セキュリティ会社ではなく、AI時代の Release Assurance Company
「脆弱性診断を受けたい」の手前にある、「動いてはいる。でも、このまま世に出して大丈夫?」に応える。セキュリティ診断にとどまらない、AI開発プロダクトの Production Readiness Audit です。
REASON 01
事前ヒアリングでサービスの目的・利用者・重要な業務フローを伺い、業務ルールに照らして、認可の抜けや情報の見え方を重点的に確かめます。
REASON 02
AIで横断的に探索し、エンジニアがコードで確かめ、可能なものはStagingで再現します。AIの結果をそのまま脆弱性として報告せず、根拠と事業への影響をつけてお渡しします。
REASON 03
開発会社として、修正まで続けてお引き受けできます。診断と修正方針のあと、上位メニュー(HARDENING SPRINT)で直して、再確認するところまで。
REASON 04
リリース前診断は定額の2プラン(CHECK 30:30万円/CHECK 50:50万円・税別)から。対象の大きさに合わせて選べます。修正は、診断結果を見てから別プランでご相談いただけます。
| 比較軸 | 当社AIセキュリティ診断・対策 | 自動診断ツール | 脆弱性診断の専門会社 | 開発会社のセルフチェック |
|---|---|---|---|---|
| 事業・業務ルールの理解 | 最適。ヒアリングで重要フローを特定 | 対象外。業務ルールは判断できない | 対応可。範囲の打ち合わせによる | 対応可。仕様は知っている |
| 確認の方法 | 最適。コード × Staging | 対応可。コードか動作のどちらか | 対応可。契約範囲による | 条件つき。自分のコードを自分で |
| 結果の確かさ | 最適。エンジニアが根拠を確認 | 条件つき。誤検知の判断は自社で | 最適。専門家が確認 | 条件つき。観点が偏りやすい |
| 第三者の目 | 最適。作った会社とは別の目で確認 | 条件つき。人の確認はなし | 最適。第三者として診断 | 対象外。作った本人が確認 |
| 修正まで | 最適。上位メニューで直して再確認(別プラン) | 対象外。検出まで | 条件つき。報告が中心 | 対応可。直せるが自己評価 |
| 費用の見通し | 対応可。診断は定額30万円〜(税別) | 最適。安価なものも多い | 条件つき。個別見積もりが多い | 対応可。保守の範囲内 |
AIセキュリティ診断・対策と、一般的な選択肢との違い
事業・業務ルールの理解
確認の方法
結果の確かさ
第三者の目
修正まで
費用の見通し
ツールより深く、報告だけで終わらない。事業を理解して危ない所を見つけ、直すところまで。AIでつくったサービスを、公開前に確かめる位置です。
FIT FOR
AIの広さとエンジニアの確かさで、事業に照らして危ない所を見つけ、直すところまで続けられる。診断は定額で始められる。
今度は、お客様を守るために。
自社サービスとクライアントワークの両方で培った、設計・実装・レビュー・運用の知見を、AI時代のセキュリティへ。
ツキワッカ株式会社は2021年3月末の設立以来、Webサービス、業務システム、アプリ、SaaS、AIサービス、自社プロダクト等の開発・運用を継続してきました。
これまで、自分たちのプロダクトと顧客のプロダクトを守るために日常的に行ってきたことを体系化し、AI時代に適した形でお客様へ還元します。
自分たちでサービスを作り、公開し、ユーザーを集め、運営しながら、クライアントのプロダクトも作り続けてきました。だからこそ分かる、「診断レポートでは問題がなくても、実運用では危険になるポイント」があります。
従来の開発では、人間のエンジニアがコードを書く速度そのものが、一定の品質管理機能として働いていました。
AIコーディングにより、コード生成・機能開発の速度が急激に上昇。一方で、次のような確認量も増えています。
AIによる技術診断と人間による事業コンテキスト理解
標準メニューではGitリポジトリの読み取り権限をお願いしています。対象コミットとStaging環境を合わせて確認します。権限付与の方法と診断後の扱いは事前に取り決めます。
AIの活用範囲、利用するサービス、送信する情報、保存・削除の扱いを事前に説明し、合意した条件で実施します。Secretや個人情報は必要に応じて除外します。
OWASP ASVS v5.0.0とWSTG v4.2を参照して対象に応じた項目を選びます。規格の全項目への適合認証を提供するものではありません。
はい。修正と修正後の再確認は、上位メニューの HARDENING SPRINT として範囲を決めて別途お見積りします。
はい。AI RELEASE CHECK とは別のプランとして、対象と実施量を決めて個別にお見積りします。
はい。対象の構成を確認し、適した診断範囲を提案します。
主要な業務フロー・API操作数・権限・複雑な機能を確認して判定します。画面数は補助情報です。大規模な構成は個別見積で対象を決めます。
対象と許可できる操作を伺い、安全な実施方法を個別に相談します。標準メニューはStaging環境を前提とします。
直したあとも、開発と改善を毎月続けたい
レンタル開発部を見る上場企業からスタートアップまで。構想、UI/UX、開発、運用改善を横断して支援してきました。
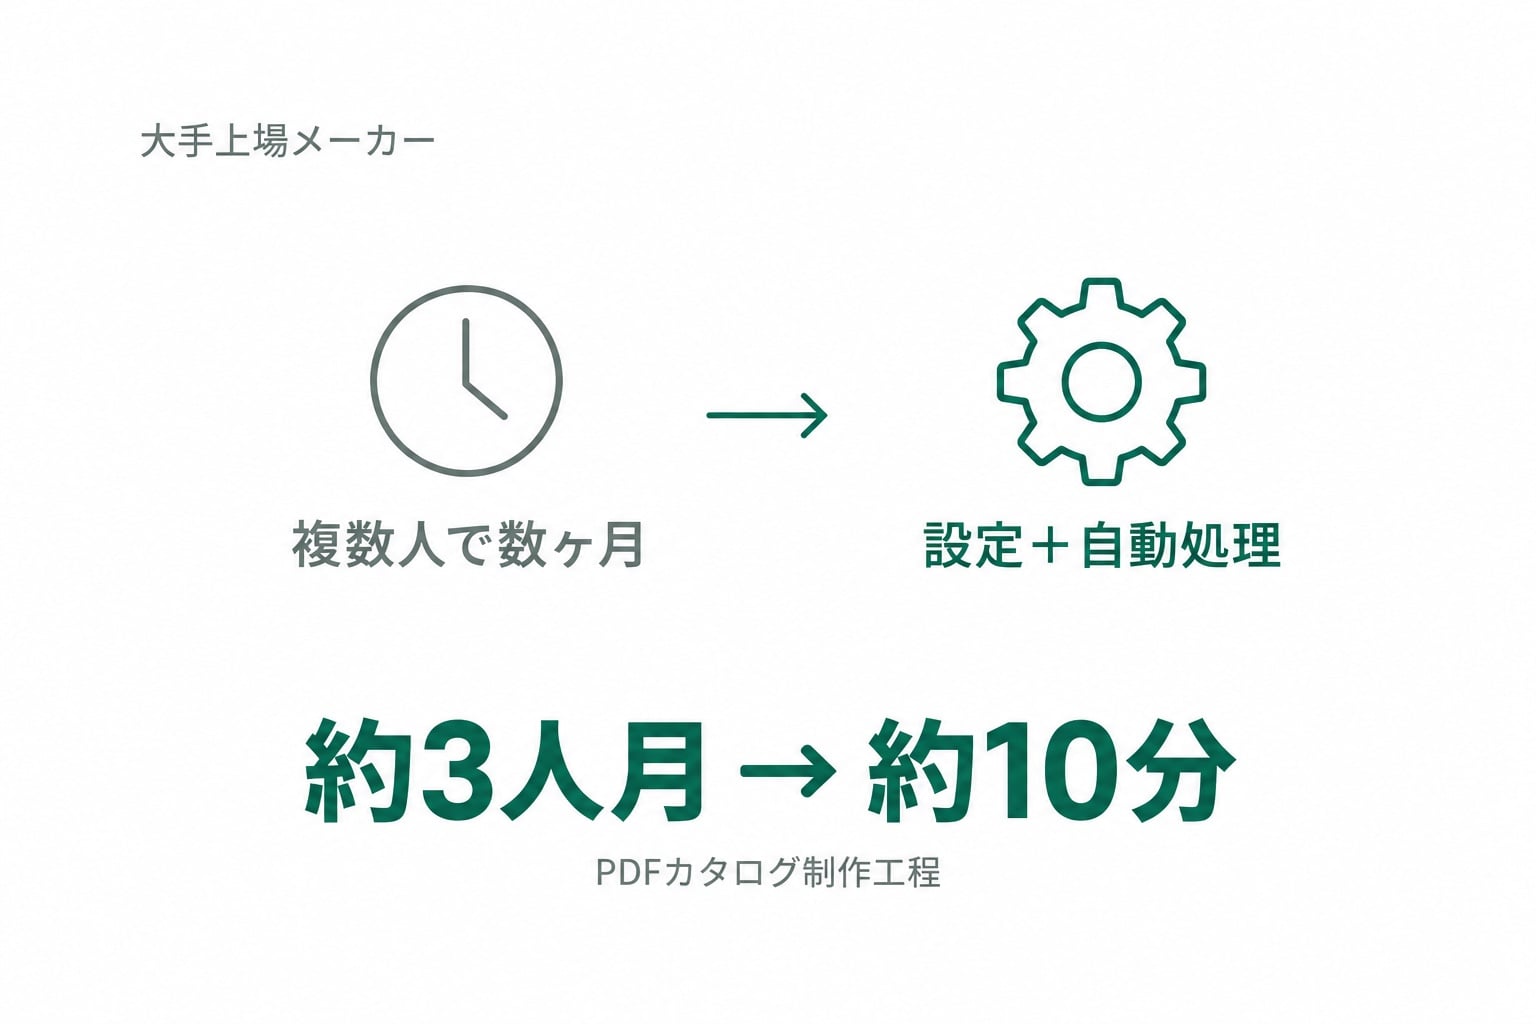
大手上場メーカー: 約3人月から約10分+自動処理(大手メーカー カタログ制作工程)
開発だけでなく、業務そのものをどう変えるかというところから一緒に考えてもらえました。
 大手上場メーカー / 事業責任者
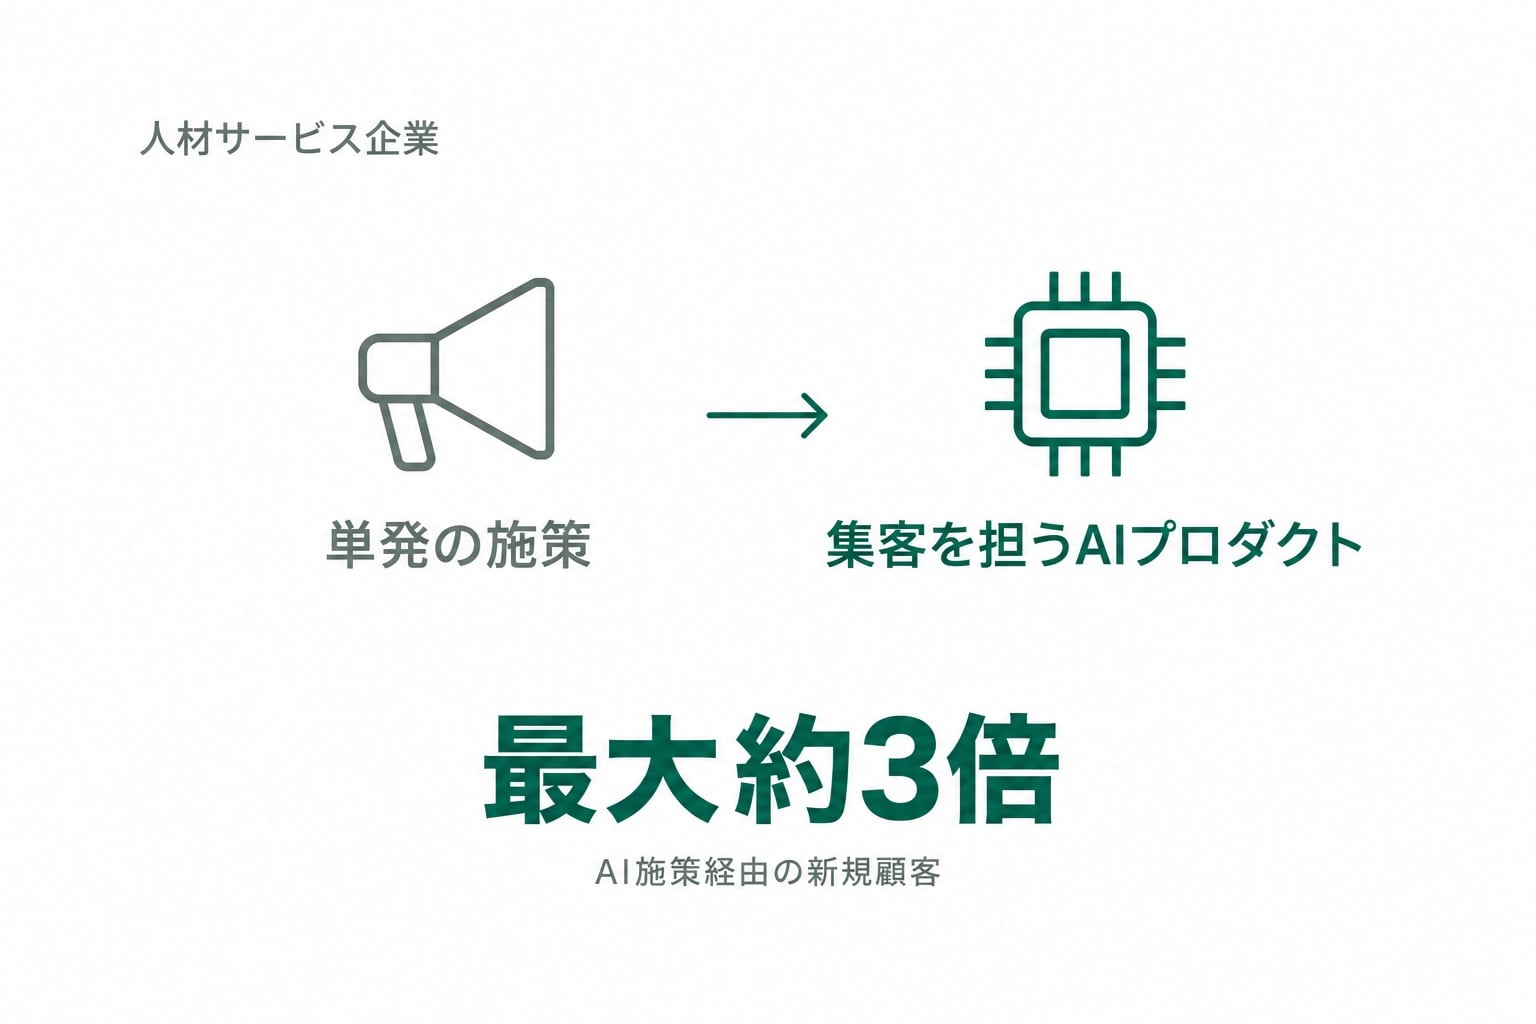
人材サービス企業: 最大 約3倍(AI施策経由の新規顧客)
「何を作るか」だけではなく、「今の会社ならどこまで作るべきか」から一緒に考えてくれます。
 人材サービス企業 / 代表取締役
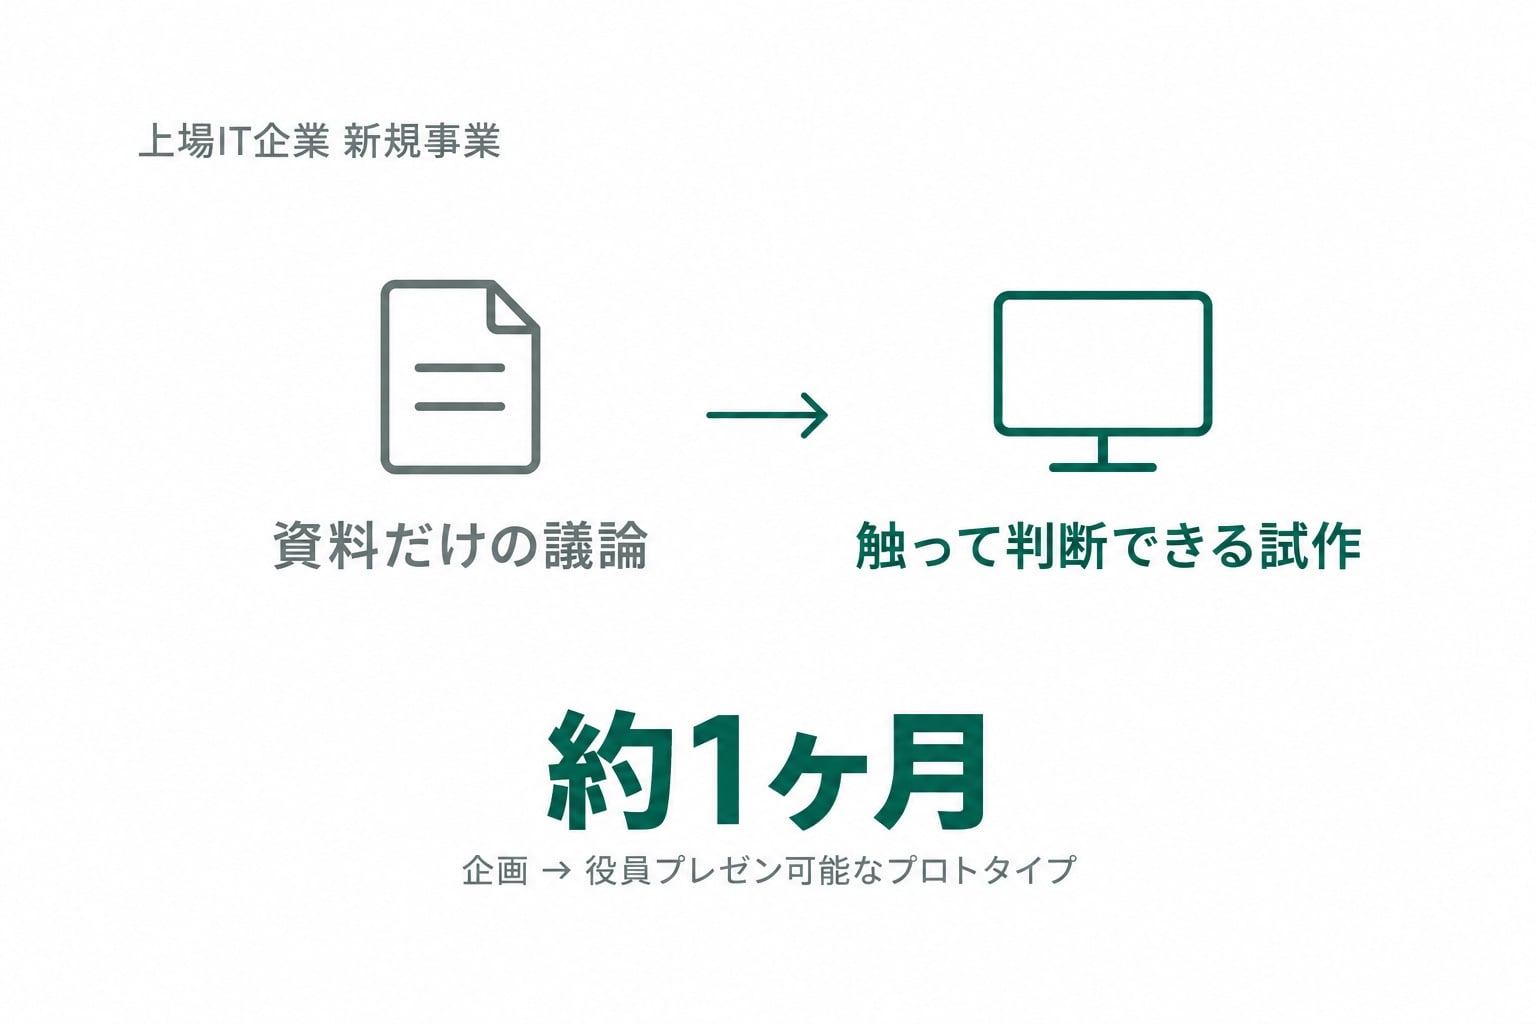
上場IT企業 新規事業: 約1ヶ月(上場企業 新規事業プロトタイプ)
約1ヶ月で実際に触れるところまで進み、資料だけで議論していたときより意思決定がかなり速くなりました。
 上場IT企業 / 新規事業責任者
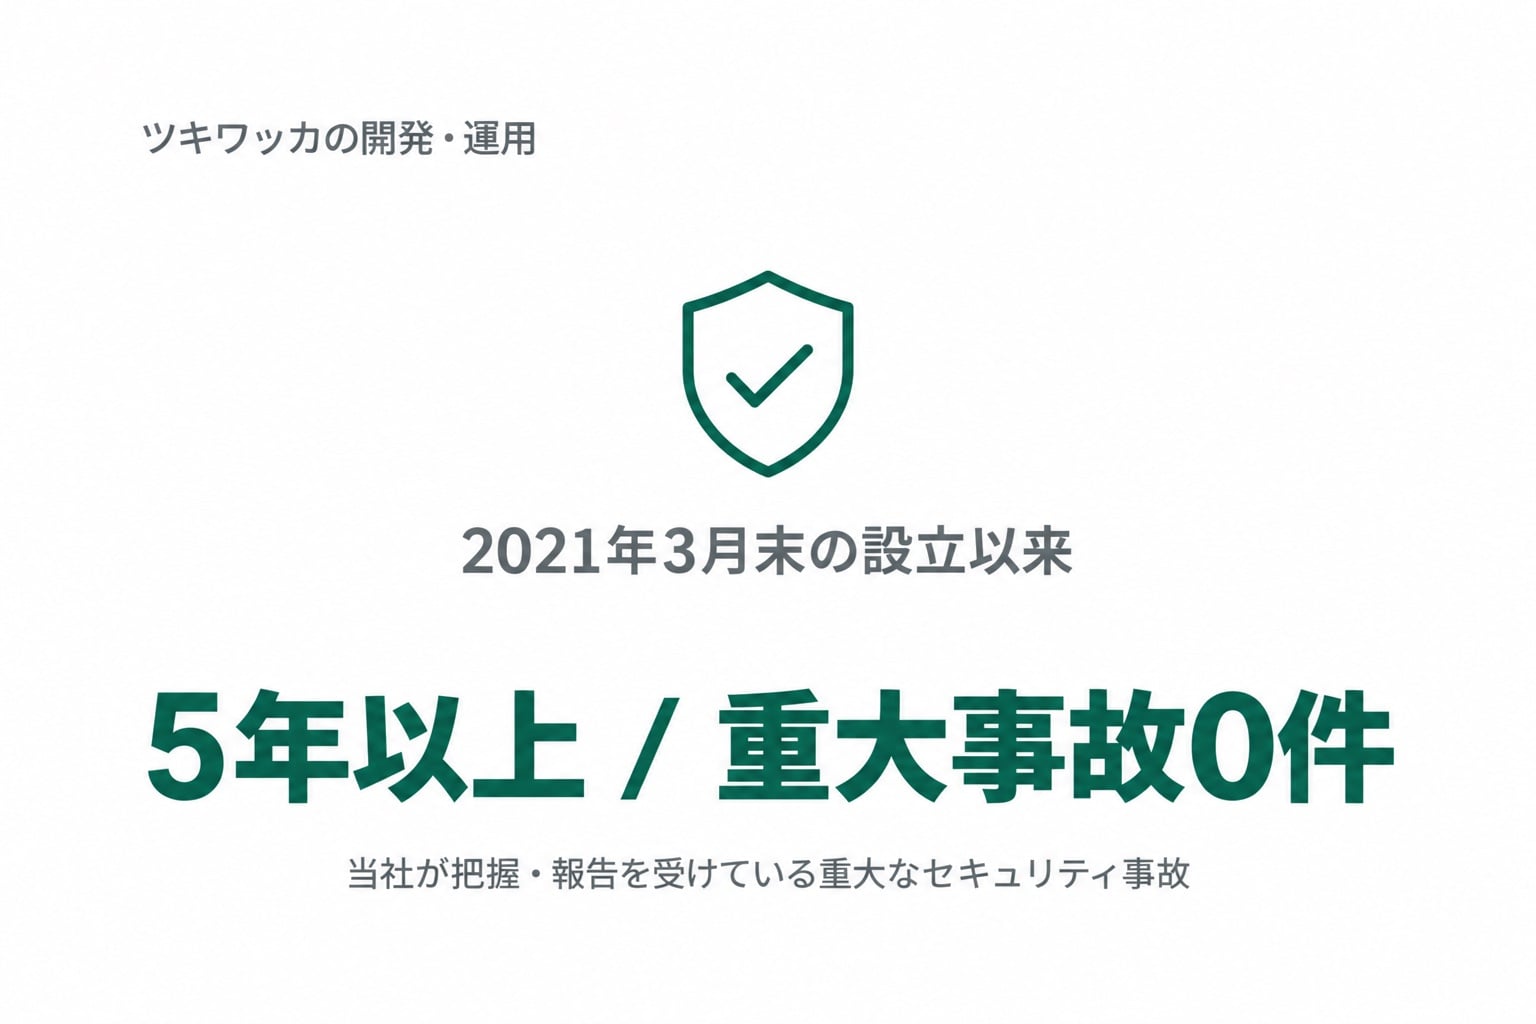
ツキワッカの開発・運用実績: 5年以上 / 重大事故0件(2021年3月末の設立以来、当社が把握・報告を受けている重大なセキュリティ事故)
我々に見えないところもしっかりやっていただいていて、報告も丁寧でありがたいです。既存事業・新規事業ともに長期的に伴走してもらっていますが安心してお任せできています
 上場IT企業(お取引2年以上)
30分の無料相談で、売上・業務の課題と現在地を一緒に整理します。検討段階のご相談も歓迎です。
オンライン・30分・無料。まだ要件になっていなくても構いません。